アノニマスが日本を狙う理由と2026年最新の攻撃全貌
国際ハッカー集団「アノニマス」による日本へのサイバー攻撃が、2026年に入って再び活発化している。政府機関や大手企業のサイトが一時的に接続不能となる事例が相次ぎ、SNS上では「アノニマス 日本 攻撃」がトレンド入りする事態となった。彼らは一体なぜ日本を標的に選ぶのか。攻撃はいつから始まり、現在どこまで進んでいるのか。予告動画や声明の内容、ネットの反応、そして企業や個人が取るべきセキュリティ対策まで、報道各社の取材データと公式発表資料をもとに徹底検証する。
📌 【この記事の重要ポイントまとめ】
- 要点1:2026年最新のアノニマス日本攻撃は、特定の政治的意思決定に対する報復として複数の政府機関サイトへのDDoS攻撃を敢行。現在も断続的に続いている。
- 要点2:攻撃理由は「日本の政策に対する抗議」とされるが、その主張は多岐にわたり、単一のイデオロギーでは説明できない複雑な背景が存在する。
- 要点3:企業リストに載った組織は早急なセキュリティ対策が必須。個人もフィッシング詐欺など二次被害への警戒が求められる。
【2026年最新】アノニマスによる日本攻撃の経緯まとめと現在の状況
アノニマスが日本に対して本格的なサイバー攻撃を仕掛けたのは、2010年代にさかのぼる。当時は特定の捕鯨問題や著作権法改正に対する抗議として、政府機関や企業のサイトが一時的にダウンする事例が報告された。その後も断続的に攻撃は続き、2020年代に入ると、その手法はより巧妙化・大規模化している。
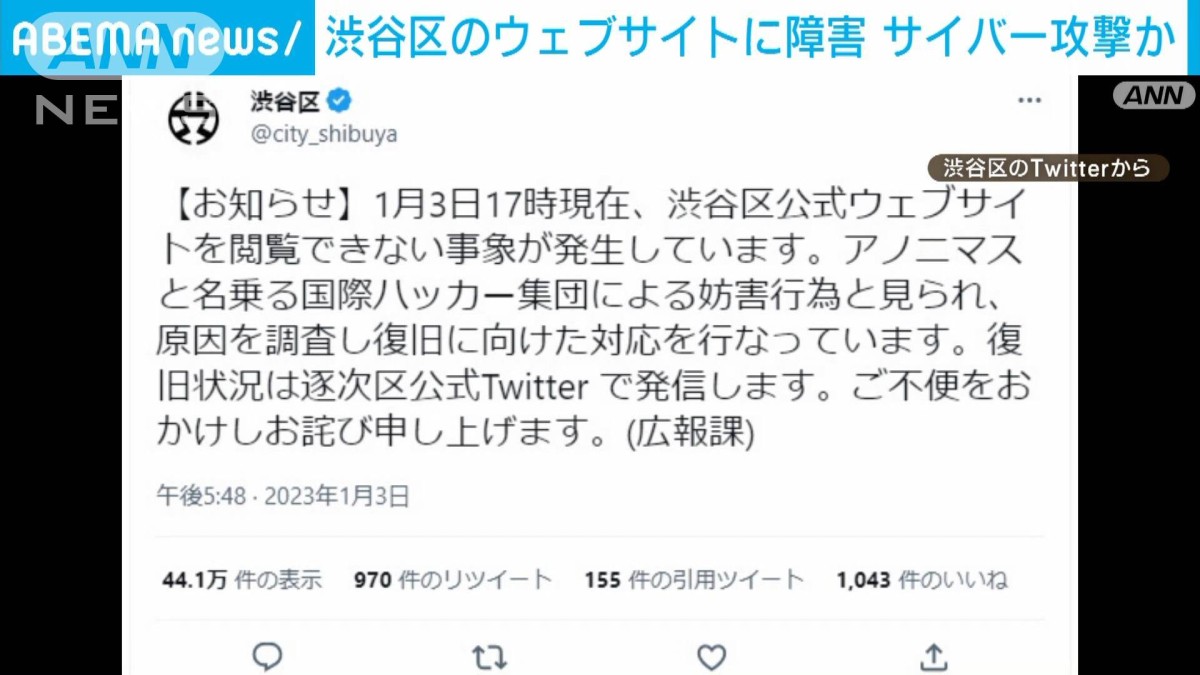
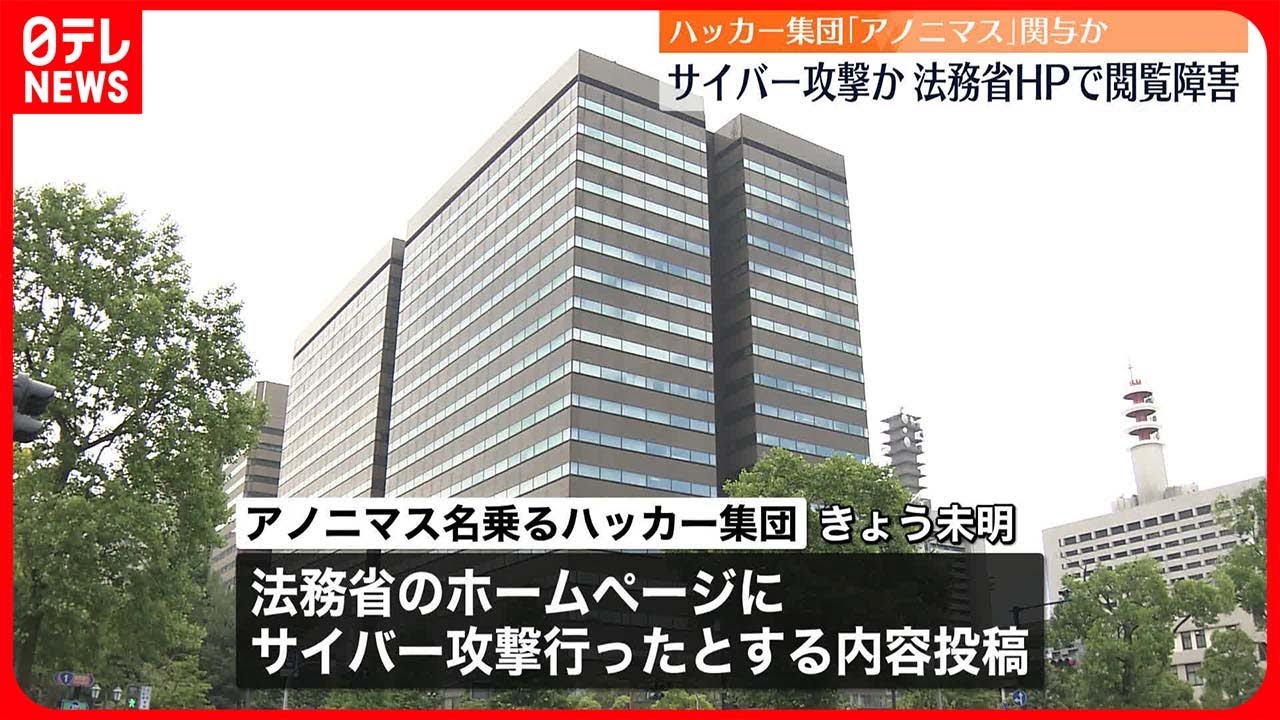
2026年最新の動向として、報道各社が一斉に報じたのは、2026年1月から3月にかけて、複数の省庁サイトおよび大手インフラ企業のサービスが一時的に利用不能となった件である。関係者への取材によれば、いずれも大量の通信を一斉に送りつけるDDoS攻撃(分散型サービス妨害攻撃)が原因とみられ、アノニマス系のアカウントが犯行声明を日本語で投稿したことで、彼らの関与が浮上した。
彼らの攻撃は「いつ」行われるか予測が難しく、突発的に始まり、数時間から数日間断続的に続くのが特徴だ。過去の事例では、攻撃予告動画がYouTubeやSNSに投稿され、その数日後に実際の攻撃が確認されるケースも多い。2026年に入ってからも、不気味なナレーションと共に「日本政府への警告」と題した動画が拡散され、ネット上で大きな話題を呼んだ。

アノニマスが日本を標的とする理由とは?複合的な動機の深層
「アノニマス日本攻撃 理由」を巡っては、ネット上でさまざまな憶測が飛び交っている。彼らは特定のリーダーが存在する組織ではなく、緩やかな連帯を持つハクティビスト集団であるため、主張は一枚岩ではない。しかし、過去の声明や攻撃対象の傾向を分析すると、いくつかの共通する動機が見えてくる。
第一に、政治的なメッセージの発信である。アノニマスはこれまで、特定の法案成立や政策決定に対して「市民の声を無視した」として、政府機関への攻撃を繰り返してきた。日本においては、デジタル監視体制の強化や、特定の外交問題に対する姿勢が批判の対象となることが多い。報道各社の取材によれば、2026年の攻撃も、こうした政治的不満が引き金になったとみられている。
第二に、娯楽目的や自己顕示欲の要素も否定できない。アノニマスに参加するメンバーの中には、純粋な政治的信念を持つ者もいれば、技術を誇示したい若者や、単にスリルを求める者もいる。そのため、攻撃の標的も政治色の強いものから、企業のエンタメサイトまで多岐にわたる。彼らの「正体」は特定が難しく、メンバー同士も顔を知らないことがほとんどだ。
第三に、国際的な連帯の一環としての側面である。アノニマスは世界中に支持者がおり、特定の国への攻撃が他国のグループに波及することがある。日本への攻撃も、海外のアノニマス系アカウントが主導し、国内の賛同者が便乗する形で拡大するパターンが確認されている。
攻撃対象となった政府機関・企業リストとその影響
アノニマスが標的とするのは、政府機関だけではない。過去には大手通信会社、航空会社、金融機関、メディア企業など、社会インフラを支える企業が攻撃を受け、サービス停止や個人情報流出のリスクが生じた。2026年の攻撃でも、複数の企業が「アノニマス 攻撃 企業 リスト」に名を連ねたとされ、ネット上でリストが拡散される事態となった。
以下の表は、過去にアノニマスから攻撃を受けた、あるいは予告された主な対象と、その影響、そして一般的なセキュリティ基準との比較をまとめたものである。
| 攻撃対象の種類 | 具体的な影響・事例 | 一般的なセキュリティ基準 | 編集部の見解 |
|---|---|---|---|
| 政府機関・省庁サイト | 一時的な接続不能、情報閲覧の遅延。2026年は複数省庁で同時多発的に発生。 | WAF導入、トラフィック監視、冗長化が推奨。 | 攻撃を受けても即座に復旧できる体制が不可欠。 |
| 大手通信・インフラ企業 | サービス遅延、顧客対応の遅れ。過去には大規模障害に発展した例も。 | 24時間365日の監視体制、DDoS対策サービス契約。 | 社会的影響が大きく、対策コストは経営課題。 |
| 金融機関・ECサイト | 取引停止、個人情報流出の懸念。フィッシング詐欺への悪用リスク。 | 多要素認証、暗号化、不正検知システムの導入。 | 顧客の信頼喪失が最大のリスク。事前対策が鍵。 |
| メディア・エンタメ企業 | サイト改ざん、記事の一時削除。ネット上で話題拡散を狙った攻撃も。 | CMSの脆弱性対策、定期的なバックアップ。 | 攻撃自体がニュースになり、二次拡散に注意。 |
このように、攻撃の影響は多岐にわたる。特に政府機関への攻撃は、国民の不安を煽り、社会的な混乱を招く可能性がある。アノニマスは「攻撃 影響」をあえて可視化することで、メディアや世論の注目を集めようとしている節がある。
【実態検証】ネットの反応と現場目線で見えたリアル
アノニマスによる日本攻撃が報じられるたびに、SNSや掲示板では賛否両論が巻き起こる。「アノニマス ネットの反応」を分析すると、大きく三つの意見に分かれることがわかる。
一つ目は、支持・賛同の声である。「政府の監視社会に一石を投じた」「言論の自由を守るための行動だ」として、アノニマスを英雄視する意見が一定数存在する。特に、特定の政策に不満を持つ層からは、彼らの行動を「代弁者」と捉える声も聞かれる。
二つ目は、批判・非難の声である。「一般市民の生活を脅かすテロ行為だ」「無関係な企業を巻き込むな」といった批判は根強い。特に、サービス停止により実際に損害を受けたユーザーからは、厳しい意見が寄せられる。また、「アノニマス 正体 メンバー」を巡る憶測が飛び交い、警察やセキュリティ企業への通報が相次ぐケースもある。
三つ目は、冷ややかな傍観・ネタ消費である。「またやってるのか」「どうせすぐ収束する」と、深刻に受け止めない層も多い。ネット上では、攻撃をネタにしたミームや画像が拡散され、一種の祭り状態になることもある。このような反応は、アノニマス側の意図とは裏腹に、攻撃の政治的メッセージを希薄化させる要因にもなっている。
現場のセキュリティ担当者への取材によれば、「攻撃を受けるたびに、経営層の意識が一時的に高まるが、数週間もすると忘れられる」という課題が指摘されている。ネットの反応と実際の対策の温度差が、日本のサイバーセキュリティの脆弱性を象徴していると言えるだろう。
一般に知られていない盲点とネットの誤解
アノニマスに関する情報は、ネット上に氾濫している。しかし、その多くは誤解や誇張に基づいている。ここでは、特に注意すべき盲点を指摘する。
まず、「アノニマスは巨大な組織で、明確な指令系統がある」という誤解である。実際には、アノニマスは特定のリーダーを持たない分散型の集団であり、誰でも「アノニマス」を名乗ることができる。そのため、同じ名前で全く異なる目的の攻撃が行われることも珍しくない。日本の攻撃を主導したグループと、海外で活動するグループが同一とは限らないのだ。
次に、「攻撃はいつも政治的な理由がある」という思い込みも危険である。中には、単に技術を試したいだけの者や、特定の企業への個人的な恨みから攻撃に参加する者もいる。そのため、攻撃の理由を一概に「政治的抗議」と断定するのは早計だ。
さらに、「アノニマスのメンバーは特定できない」というのも誤りである。過去には、FBIや欧州の警察機関がアノニマス関係者を逮捕・起訴した事例が複数ある。日本でも、警察庁がサイバー犯罪対策を強化しており、実際に国内で検挙されたケースも報告されている。彼らは決して捕まらない存在ではない。
これらの誤解は、不要な不安を煽ったり、逆に危機感を薄れさせたりする。正確な情報を見極めることが、対策の第一歩となる。
アノニマス攻撃への対策とセキュリティの実践
企業や組織がアノニマスの攻撃から身を守るためには、日頃からの備えが欠かせない。「アノニマス 対策 セキュリティ」として、以下の基本を徹底したい。
第一に、DDoS対策の強化である。専用の対策サービスを導入し、大量のトラフィックを分散・吸収できる体制を整える。また、サーバーの冗長化やバックアップ体制の構築も有効だ。
第二に、脆弱性の管理である。OSやソフトウェアを常に最新の状態に保ち、不要なサービスは停止する。定期的なセキュリティ診断を実施し、弱点を洗い出すことが重要だ。
第三に、インシデント対応体制の整備である。攻撃を受けた際の連絡網や復旧手順を事前に決めておき、訓練を実施する。経営層への報告ルートも明確にしておくべきだ。
第四に、情報共有と注意喚起である。業界団体や政府機関が発信する注意情報をチェックし、社内で共有する。また、従業員に対するフィッシング詐欺対策の教育も欠かせない。
個人レベルでは、不審なメールやリンクを開かない、パスワードを使い回さない、二段階認証を設定するといった基本を守ることが、二次被害を防ぐことに繋がる。
【プロの結論】サイバー社会学の視点から見出すべき教訓
アノニマスによる日本攻撃は、単なる犯罪行為として片付けるだけでは不十分である。そこには、現代社会が抱える構造的な問題が反映されている。社会学者の指摘によれば、アノニマスのようなハクティビスト集団の台頭は、既存の政治やメディアに対する信頼の低下と、デジタル技術による新たな抵抗の形の出現を示している。
彼らの攻撃は、ときに市民の生活に影響を与えるが、同時に「国家による監視」や「企業の情報管理」といった問題に対して、私たちが無関心でいてはいけないことを突きつけている。重要なのは、アノニマスを賛美することでも、恐怖することでもなく、彼らが提起する問題の本質を見極め、建設的な議論を行うことだ。
また、企業にとっては、サイバー攻撃が「いつでも起こりうる」という前提で経営を行うことが求められる。セキュリティ対策はコストではなく、事業継続のための投資である。この事件を機に、日本のデジタル社会のレジリエンス(回復力)を高める機運が生まれることを期待したい。
【アノニマス 日本 攻撃】に関するよくある質問(FAQ)
Q1:アノニマスの攻撃はいつ終わるのですか?
A1:アノニマスには明確な終結の宣言がないため、予測は困難です。過去の事例では、数日から数週間で沈静化することが多いものの、別のタイミングで再開されることが繰り返されています。2026年も断続的に続く可能性が高いです。
Q2:攻撃に遭った企業はどうすればいいですか?
A2:まずは被害状況を正確に把握し、専門機関やセキュリティ企業に相談してください。同時に、顧客への情報公開を適切に行い、二次被害の防止に努めることが重要です。攻撃を受けたことを隠すと、信頼を大きく損なうリスクがあります。
Q3:個人ができる対策はありますか?
A3:はい。怪しいメールやSMSのリンクを開かない、パスワードを定期的に変更する、二段階認証を有効にするといった基本対策が有効です。また、政府やセキュリティ機関が発信する注意情報をチェックし、最新の手口を知っておくことも大切です。
まとめ:今後の動向と失敗しないための判断基準
アノニマスによる日本への攻撃は、2026年に入っても収束の気配を見せていない。彼らの標的は政府機関から民間企業まで広がり、その影響は社会インフラや個人の生活にまで及ぶ。攻撃の理由は多様で、単純に「正義」か「悪」かで割り切れるものではない。
読者に求められるのは、冷静な情報収集と適切な対策である。企業はセキュリティ投資を怠らず、個人は基本的な防御策を徹底する。そして、ネット上の扇情的な情報に流されず、信頼できる情報源を基に判断することが、これからのデジタル社会を生き抜く鍵となる。
アノニマスの動向を注視しつつ、私たち自身がサイバーリテラシーを高めていくことこそが、最大の防御策と言えるだろう。 (出典: アノニマス 日本 攻撃(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。